連日個人情報の漏洩のニュースが相次いでいる。
個人情報の漏洩が相次ぐのはハッカー集団がAIを使うようになったから。この説明はおそらく正しいと思う。ただし、そもそもなぜ個人情報が漏洩するのか、という問いの説明にはならない。
私はIT業界歴が長いので、情報漏洩の原因について「AIのせい」と一言で片づけるのには強い違和感を感じている。
端的に結論を書くと、それはたいした理由もないのに不必要な個人情報を集めようとする企業と、それに便乗するシステム開発会社の結託のせいである。世間にはあまり知られていないが、システム開発の現場にはセキュリティは後回しにされる現実がある。
今回は、20年間IT業界で仕事をしてきた私の経験から、ワイドショーの識者がまず語らない個人情報漏洩の裏側について書いてみたい。
目次
- そもそもAIのせいなのか?
- 企業が必要のない個人情報を集める理由
- システム開発会社の事情
- セキュリティ対策は「食べ残し」
- 退会後も個人情報が残る理由
- 個人情報を守るには個人はどうすればいいか
そもそもAIのせいなのか?
まずはこれを見てほしい。これは私の近所のスーパーのポイントカードアプリの登録画面だ。
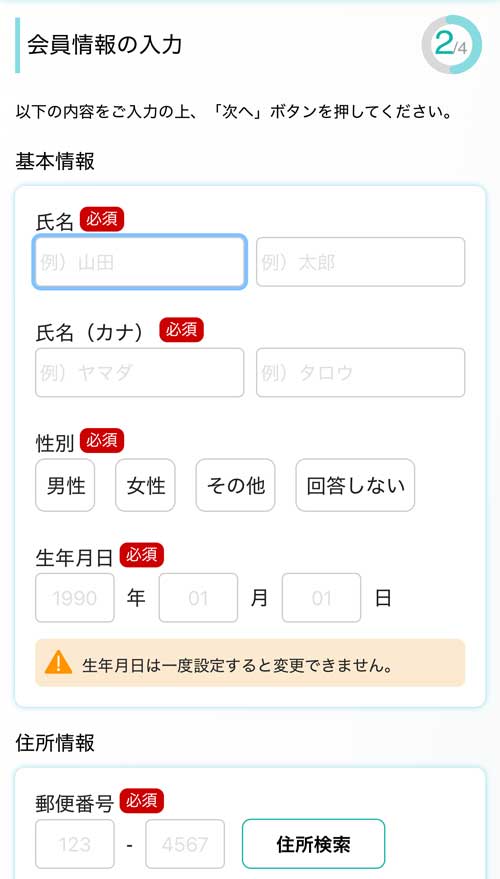
見てのとおり、個人情報の入力欄が並んでいる。これを見て違和感を感じない人は少しにぶい。そもそもスーパーのポイントカードごときに個人情報が必要なのだろうか。
スマートフォンのアプリが普及する前は、ポイントカードの裏に名前を書くだけ程度でポイントは貯まった。それがなぜかいつの間にか、生年月日やら郵便番号まで入力しないとポイントカードが使えないのである。
企業が必要のない個人情報を集める理由
企業が必要のない個人情報を集める理由は単純である。アプリのシステムはそういう仕様だから。それだけである。
もちろん配送サービスに住所が必要というのは分かるし、あるいは古物取引で年齢確認が必要というのも必要だろう。こういう場合は商売に「必要な」個人情報である。しかしスーパーのポイントカードには住所も生年月日も「不要」だろう。
不要な個人情報を集めるのはリスクであるのに集めてしまうのは、アプリのシステム開発会社が個人情報を集めるよう提案をするから。発注する企業側も提案側が「他の企業も当然個人情報を集めているし、これからは顧客データ活用の時代です」なんて営業されたら、「それもそうだ」とリスクを考慮もせずに発注してしまうのだ。
大抵の企業は、例え大きめの会社であっても、専任の情報システム担当者が一人か二人でもいればいいほうで、普通はそんな人材を抱えている会社はまずない。せいぜい社内で一番パソコンが詳しい人が兼任で情シスっぽいことをしている程度だ。
発注側がこんな程度のITリテラシーだから、アプリを作ってもそのメンテなどは外部業者にほぼ丸投げである。そもそも経営者が「ITなんてものはコストの一部だ」くらいにしか認識していない場合が大半だろう。『Dxの思考法』で西山圭太氏が書いたように、現代はITを経営の中心に据えて、それに合うように経営や業務を設計しないといけないのに、昭和の物作りの時代の感覚のままの経営者が多いのである。
システム開発会社の事情
システム開発会社のビジネスモデルは開発する工数で売上が決まる。○人日のように、お抱えのSEやプログラマーの作業が何日かかるかで売上が決まる。だから少しでも開発に手間のかかるシステムを作ろうとする。
個人情報をシステムに蓄積するには、情報を保存するデータベース、アプリのフロント(上記の写真のような入力画面のこと)、アプリのフロントからデータベースに情報を渡す処理など、利用者がアプリを使うだけだと分からないが、簡単に見えて実はけっこう複雑な過程を経ている。つまりここでお金をとれるのだ。
まして、スマートフォンの普及によって、「個人情報を集めるのはいまどき必須です」みたいなのが企業のデフォルトのような空気を醸成することにシステム開発会社が成功したから、個人情報を集めることはアプリのデフォルトとなってしまった。
このような背景によって、本来は不要な個人情報を集める企業が増えてしまったのだ。
セキュリティ対策は「食べ残し」
システム開発会社でもプログラムをかける人は少ない。その中で腕のいいプログラマーはさらに少ない。システム開発にとってSEやプログラマーという人材は貴重なので、彼らが開発するのは今ならAI関連のような新規機能、分かりやすくて目立つ機能である。
また作る方もバグ修正とかセキュリティみたいなのは地味で人事評価されないから、当然目立つ機能とかを作ろうとする。こうしてセキュリティ対策は食事における残り物のような存在となる。
「新しい機能を開発したよ!」となれば、社内の空気は明るくなる。作った本人も社長も営業担当もみんな嬉しい。一方「セキュリティのパッチあてました」では誰も見向きもしない。「おつかれ」の一言でで終わりだ。
かくして個人情報は漏洩する
以上発注する側がITリテラシーが低い事情と、システム開発を受注する側の両方の事情を見てきた。これらを総合すると次のようなことが言える。
セキュリティに手間をかけたくないシステム開発会社と、さっさとアプリ開発のプロジェクトを終わらせたい発注側の担当者による暗黙の共謀によって、不要な個人情報が企業にたまっていくのである。また、経営者はITに対する理解が低いので、経済的な理由からセキュリティ対策を後回しにしたり、放置したりする。
こういった構図は貸借対照表には出てこないけど、リスクを増やすだけの負債でしかない。経営者は、サイバー攻撃によって情報漏洩が起きて費用がかかったら特別損失として計上したくなるだろうけど、特別損失ではなくアプリ運営企業側のただの怠慢ですよ。
退会後も個人情報が残る理由
さらに、退会後も個人情報が残る理由を解説しよう。
データベースから個人情報を消すのは、仕様によっては実はけっこう面倒な場合がある。ここで「論理削除」と「物理削除」という用語を説明しましょう。
- 論理削除
- データを消したように見せかけること
- 物理削除
- データを削除すること
これをエクセルで例えると、セルや行を非表示にするのが論理削除で、本当に消すのが物理削除だ。なぜこれが問題になるかというと、エクセルであるセルから別のセルを参照して、参照元を消すと参照先がエラーになる場合があるでしょ(以下の赤枠みたいなの)
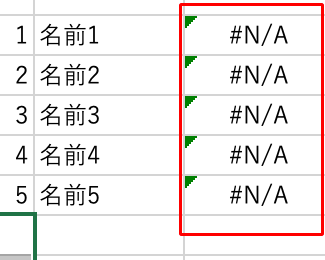
エクセルはくらいでは問題なく動くけど、スマートフォンアプリなどは、こういう類いのエラーはシステムによっては全体が動かなくなる場合がある。
で、以下のような悪の循環にはまる。
個人情報を削除する → エラーが起きる → エラー対処する → 別のエラーが起きる
この繰り返し。
今どきのシステムは複雑だから一箇所なおすだけで全体に影響が及ぶことがあって、終わらないもぐらたたきみたいな感じになる。だから、エンジニアはいま動いているシステムに変更を加えたくない。つまり個人情報を消したくないのである。
例えばだけど、あるプログラマーがお客さんのスマホアプリのメンテをしていて、軽微なバグを見つけたとする。善意で修正してそれが原因で全体が動かなくなったら、自分のせいになる。だから放置する。中途半端なことをすると土日にチーム全体、いや会社全体が駆り出されるとか、十分あり得る。
こういった事情によって退会した個人情報が企業のシステムに残り続ける。もちろんここ書いたことがが原因のすべてではないけど、当たっている部分もあると思う。
個人情報を守るには個人はどうすればいいか
車社会である以上交通事故はなくならないように、ITシステムを使う以上情報漏洩をゼロにすることは絶対できない。個人情報漏洩の特に防御策はないので、「絶体嫌!」という人はアプリもスマートフォンも使わないことだ。
強いて対策挙げるなら以下くらいかな。
- ろくに使いもしない不要なアプリに個人情報をいれないこと。それから二段階認証がないアプリを使わないこと。
- 二段階認証があるシステムを使っていて、まだ二段階認証を設定していない場合はすぐに設定すること。
- 二段階認証がないシステムにすでに登録している場合、運営元に二段階認証を導入するよう要求すること。多くの人の声で企業が動く可能性がある
Paypayとか銀行のシステムは大丈夫なの?
個人情報が漏洩しているのは、中小企業が経済的な理由で古いシステムのまま放置されている理由によるところが大きいのはだいたいわかったと思う。ではPaypayや銀行のシステム、マイナカードのシステム、証券会社のシステムは大丈夫なのだろうかと、思うだろう。
これらのシステムは相当な金額をかけて保護されているから、今のAIの攻撃手段くらいではたいした影響はないだろう。ただし、いかなるシステムでも100%の安全はないことだけは、肝に銘じておくべきでしょう。